
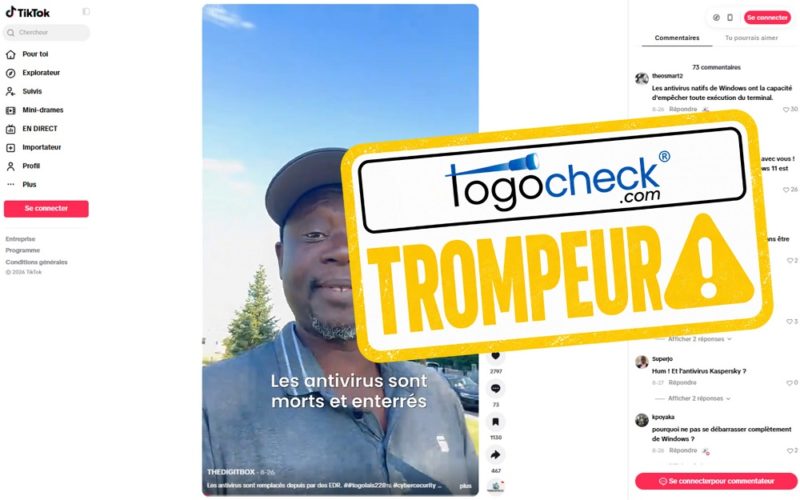
Une vidéo d’une minute 18 secondes diffusée sur TikTok affirme que les antivirus ne sont plus utiles et qu’ils ont été remplacés par les solutions de détection et de réponse sur les terminaux, ou Endpoint Detection and Response (EDR).
La séquence a été publiée le 26 août 2026 par l’utilisateur @thedigitbox. Elle montre un homme qui affirme que les antivirus sont « morts et enterrés depuis des années » et que les entreprises qui continuent de les utiliser peuvent se faire pirater à tout moment. Une légende affirmant que : « Les antivirus sont remplacés depuis par des EDR », accompagne la publication.
Selon l’auteur, les antivirus classiques détectent les menaces principalement à partir de signatures connues, tandis que les EDR analysent en temps réel le comportement des terminaux. Ils peuvent notamment s’appuyer sur l’intelligence artificielle pour détecter des anomalies et, si nécessaire, isoler un ordinateur afin d’empêcher la propagation d’une menace.
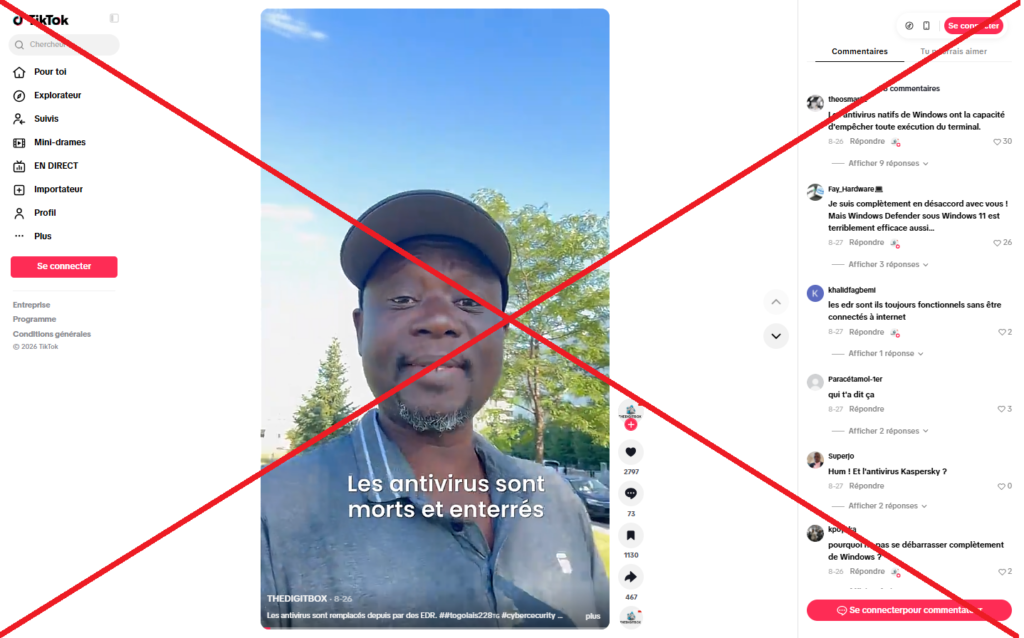
L’intervenant conclut en appelant les entreprises à remplacer leurs antivirus par des EDR et à solliciter son équipe pour obtenir de l’aide. Au 28 septembre 2026, la publication avait enregistré plus de 57 800 vues, plus de 2 500 mentions « J’aime » et près de 500 partages. À la même date, le compte de l’auteur affichait 832 abonnements, 4 946 abonnés et plus de 14 000 mentions « J’aime ».
Cependant, ces affirmations sont trompeuses. Les recoupements d’informations montrent que les antivirus restent utiles et leur utilisation ne signifie pas qu’une entreprise est automatiquement exposée au piratage. Bien que les EDR offrent des capacités supplémentaires de surveillance et de réponse, les deux technologies peuvent être complémentaires.
Nos vérifications
Contacté le 9 septembre 2026 par notre rédaction, l’auteur de la publication n’a pas répondu. L’examen de son compte montre qu’il publie régulièrement des vidéos dans lesquelles il prodigue des conseils et partage des informations sur les technologies et la cybersécurité comme l’indique également sa biographie.
Parmi les sujets abordés figurent notamment l’utilisation de l’intelligence artificielle, l’évolution des métiers et des compétences dans le secteur technologique, les certifications internationales, la formation en Afrique et en Occident, ainsi que des conseils destinés aux jeunes souhaitant faire carrière dans les technologies.
Il publie également des contenus à l’attention des dirigeants et responsables de PME. Ses publications comportent notamment des hashtags liés à la technologie, à la cybersécurité, à Cisco, à Fortinet, à l’Afrique et au Togo.
Les antivirus sont-ils démodés?
Un antivirus est un logiciel conçu pour détecter, bloquer et supprimer les logiciels malveillants ou malwares sur un ordinateur ou un appareil mobile. À l’origine, il a été créé pour protéger contre les virus informatiques. De nos jours, le terme désigne de façon générale des solutions qui combinent plusieurs technologies pour détecter et se protéger contre diverses menaces.
Les premiers programmes antivirus comparaient les signatures des fichiers logiciels à une base de données de virus connus, et les bloquent s’ils correspondent. Aujourd’hui, les entreprises de cybersécurité comme Malwarebytes utilisent plusieurs méthodes pour détecter, bloquer ou supprimer les malwares d’un appareil.
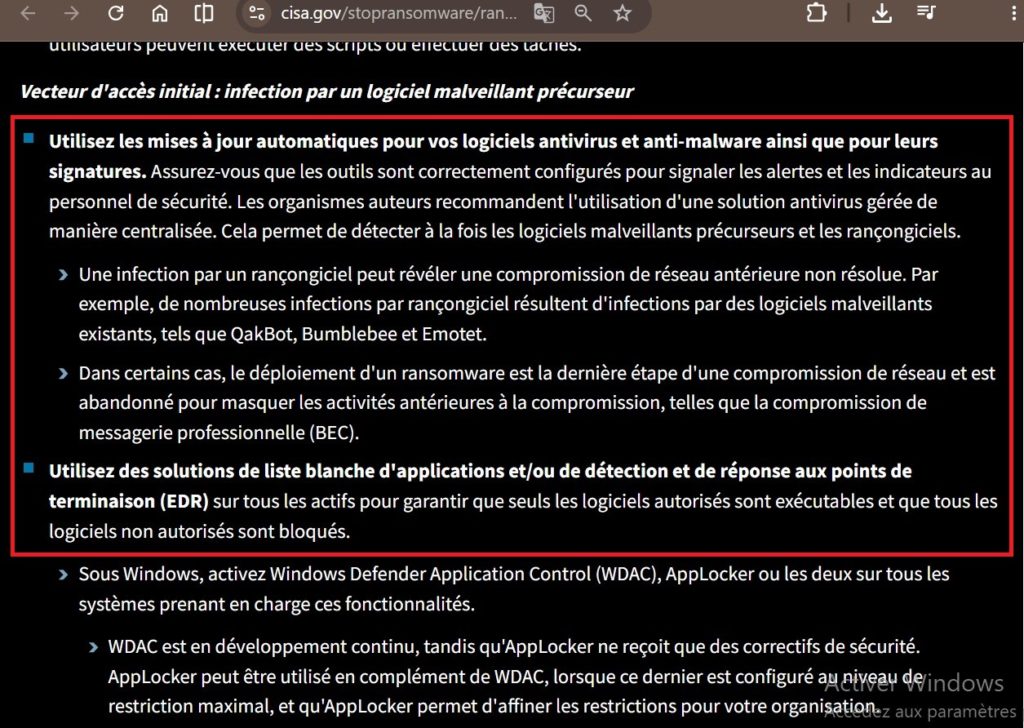
Une recherche sur Google à partir des mots-clés « les antivirus ont disparu et sont remplacés depuis par des EDR » nous a conduits vers plusieurs sources, dont le site de la Cybersecurity and Infrastructure Security Agency (CISA), l’agence fédérale américaine chargée de la cybersécurité et de la sécurité des infrastructures. La CISA continue de recommander l’utilisation des antivirus parmi les mesures de protection destinées aux entreprises et aux organisations.
Dans son guide sur les ransomwares publié en septembre 2020 et mis à jour en mai 2023, la CISA recommande notamment de maintenir les logiciels antivirus et antimalware à jour, ainsi que leurs signatures. Elle conseille également aux organisations d’utiliser des solutions antivirus gérées de manière centralisée pour détecter les logiciels malveillants et les rançongiciels.
Cette recommandation montre que les antivirus n’ont pas été abandonnés au profit des EDR. Ils continuent de jouer un rôle dans la protection des terminaux, d’autant que le même document recommande également d’envisager le déploiement de solutions EDR.
Les antivirus ne constituent plus le seul réflexe des internautes en matière de cybersécurité. Selon une étude citée par le site d’actualité numérique Mon Carnet.com, le marché des antivirus n’a pas disparu. Les utilisateurs s’appuient de plus en plus sur les dispositifs de protection intégrés aux systèmes d’exploitation comme Microsoft Defender ou les protections natives d’Apple et de Google. Cette évolution traduit un changement de pratiques face à la multiplication des menaces en ligne, notamment les fuites de données. L’installation d’un antivirus tiers n’est donc plus systématiquement le premier réflexe des utilisateurs.
Cette étude a été réalisée par Cybernews, un média spécialisé dans la cybersécurité, la protection de la vie privée et les technologies numériques. Son rapport intitulé « Rapport sur le marché des antivirus 2026 : évolution des comportements des utilisateurs et nouvelles tendances », publié le 4 mai 2026 présente les résultats d’une enquête menée auprès de 1 005 internautes américains, entre le 30 mars et le 10 avril 2026.
L’étude montre que les utilisateurs américains délaissent progressivement l’idée d’un antivirus tiers comme unique protection au profit d’une cybersécurité combinant protections natives et plusieurs outils spécialisés tels que les VPN, les bloqueurs de publicité et les gestionnaires de mots de passe.
Cela ne signifie toutefois pas que les antivirus commerciaux sont en voie de disparition. Norton et McAfee restent les marques les plus utilisées parmi les solutions tierces. Cybernews relève également que les utilisateurs optant pour un antivirus tiers privilégient majoritairement les versions payantes plutôt que les versions gratuites.
Un autre article de ce site publié le 17 mars 2025, indique qu’un antivirus reste utile, mais que son intérêt dépend de l’appareil et du profil de l’utilisateur.
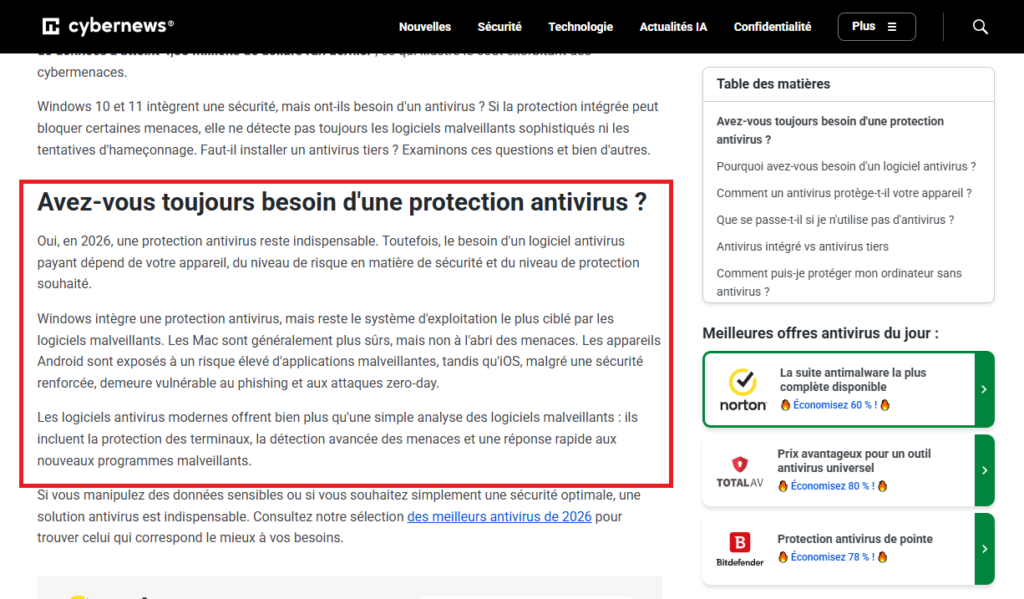
D’autres recherches révèlent que des sites spécialisés en cybersécurité continuent de recommander, en 2026, plusieurs logiciels antivirus parmi les meilleures solutions de protection des terminaux pour les entreprises.
Antivirus et EDR, quelle différence ?
L’EDR, pour Endpoint Detection and Response, est une solution de détection et de réponse sur les terminaux. Microsoft Security, dans un article mis à jour le 22 mai 2026, expliqu qu’il ne s’agit pas simplement d’un antivirus traditionnel. L’EDR surveille les activités des ordinateurs et autres terminaux afin de détecter les menaces, de faciliter les investigations et de permettre une réponse adaptée.
Microsoft explique que l’antivirus vise surtout les menaces connues. Par contre l’EDR surveille les comportements et peut repérer des attaques inconnues ayant franchi les défenses classiques, comme certains ransomwares ou attaques sans fichier. L’EDR conserve aussi une trace détaillée de l’activité, ce qui aide les analystes à comprendre comment une intrusion s’est produite, quels appareils ou fichiers ont été touchés et quelles mesures prendre.
Kaspersky, entreprise spécialisée dans la cybersécurité, explique dans un article publié en septembre 2026 que « La principale différence entre l’antivirus et EDR tient à l’étendue. L’antivirus se concentre principalement sur la prévention et la suppression des logiciels malveillants. La détection et réponse des terminaux (EDR) ajoute une surveillance continue, une visibilité approfondie des activités sur les terminaux, des capacités d’enquête et des moyens de réponse. »
« L’antivirus peut aider à bloquer de nombreuses menaces courantes auxquelles les petites entreprises sont exposées. EDR fournit à un administrateur IT plus de contexte lorsqu’un événement suspect survient. Plutôt que d’identifier uniquement un fichier malveillant, EDR peut montrer les détails de ce qui s’est passé sur l’appareil, comment l’activité a évolué et quelles actions sont probablement nécessaires ensuite », précise-t-elle.
De son côté, International Business Machines Corporation (IBM) explique que les solutions EDR collectent continuellement des données sur les processus, les connexions réseau, les téléchargements et les comportements des utilisateurs ou des appareils. Ces informations sont analysées pour repérer des activités suspectes, y compris celles qui peuvent échapper aux protections classiques.
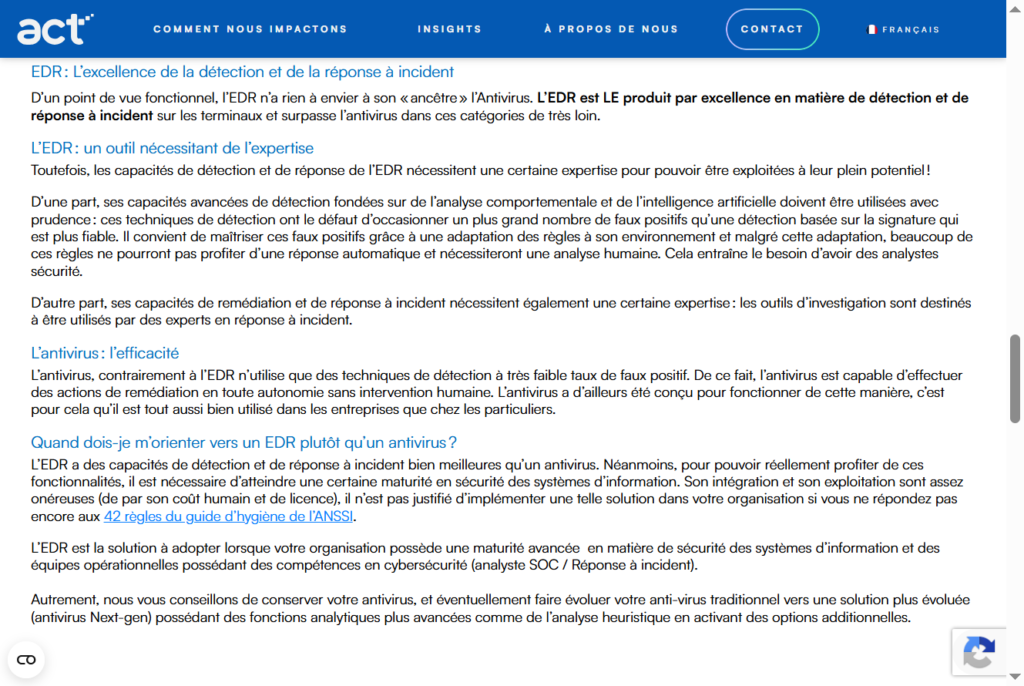
Toutefois, les capacités de détection et de réponse de l’EDR nécessitent une certaine expertise être pleinement exploitées, précise un article de actdigital, multinationale spécialisée dans la transformation digitale et l’ingénierie informatique.
L’intelligence artificielle remplace-t-elle les antivirus traditionnels?
Des recherches en ligne indiquent que l’intelligence artificielle ne remplace pas nécessairement les antivirus traditionnels. Elle est de plus en plus intégrée aux solutions de cybersécurité pour améliorer la détection des menaces, analyser les comportements suspects et automatiser certaines réponses.
Cyber Altitude, un média spécialisé dans la cybersécurité précise que « Un antivirus doté d’intelligence artificielle utilise l’apprentissage automatique pour aller au-delà de la détection par signature, offrant ainsi une protection plus rapide et adaptative contre les menaces connues et inconnues. Il identifie les comportements suspects en temps réel, bloquant souvent les logiciels malveillants avant qu’ils ne puissent nuire ».
Microsoft explique quant à elle que sa solution Defender combine une protection antivirus de nouvelle génération, utilisant notamment le comportement et le machine learning, avec des capacités EDR utilisant l’IA et l’analyse comportementale. Cela montre que l’IA fait partie de l’évolution des antivirus et des solutions de protection des terminaux, plutôt qu’elle ne les remplace.
Faut-il remplacer les antivirus par des EDR ?
Pas systématiquement. Les besoins varient selon la taille de l’entreprise, son niveau de risque, ses ressources et son organisation de sécurité.
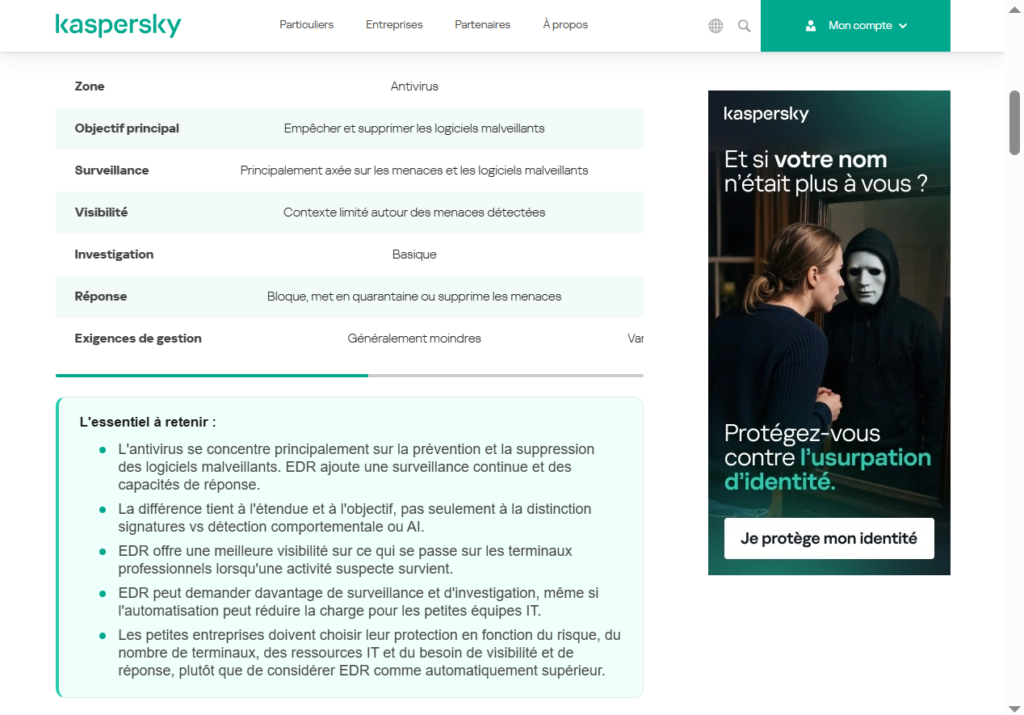
Aux États-Unis, la CISA recommande à la fois l’utilisation d’antivirus et le recours à des solutions EDR dans le cadre de certaines mesures de protection contre les rançongiciels. Dans la même veine, Kaspersky précise que les antivirus et les EDR couvrent des fonctions différentes de la sécurité des terminaux et peuvent être utilisés de manière complémentaire.
Conclusion
En somme, l’affirmation selon laquelle les antivirus sont « morts et enterrés » et auraient été remplacés par les EDR est trompeuse.
Les antivirus restent utilisés et recommandés par des organismes de cybersécurité. Les EDR apportent des capacités supplémentaires de surveillance, d’analyse et de réponse, mais ils ne rendent pas automatiquement les antivirus inutiles.
Le véritable enjeu pour une entreprise n’est donc pas de remplacer un antivirus par un EDR, mais de mettre en place une protection adaptée, correctement configurée et régulièrement surveillée. Les deux technologies peuvent d’ailleurs être réunies dans une même solution de sécurité.